

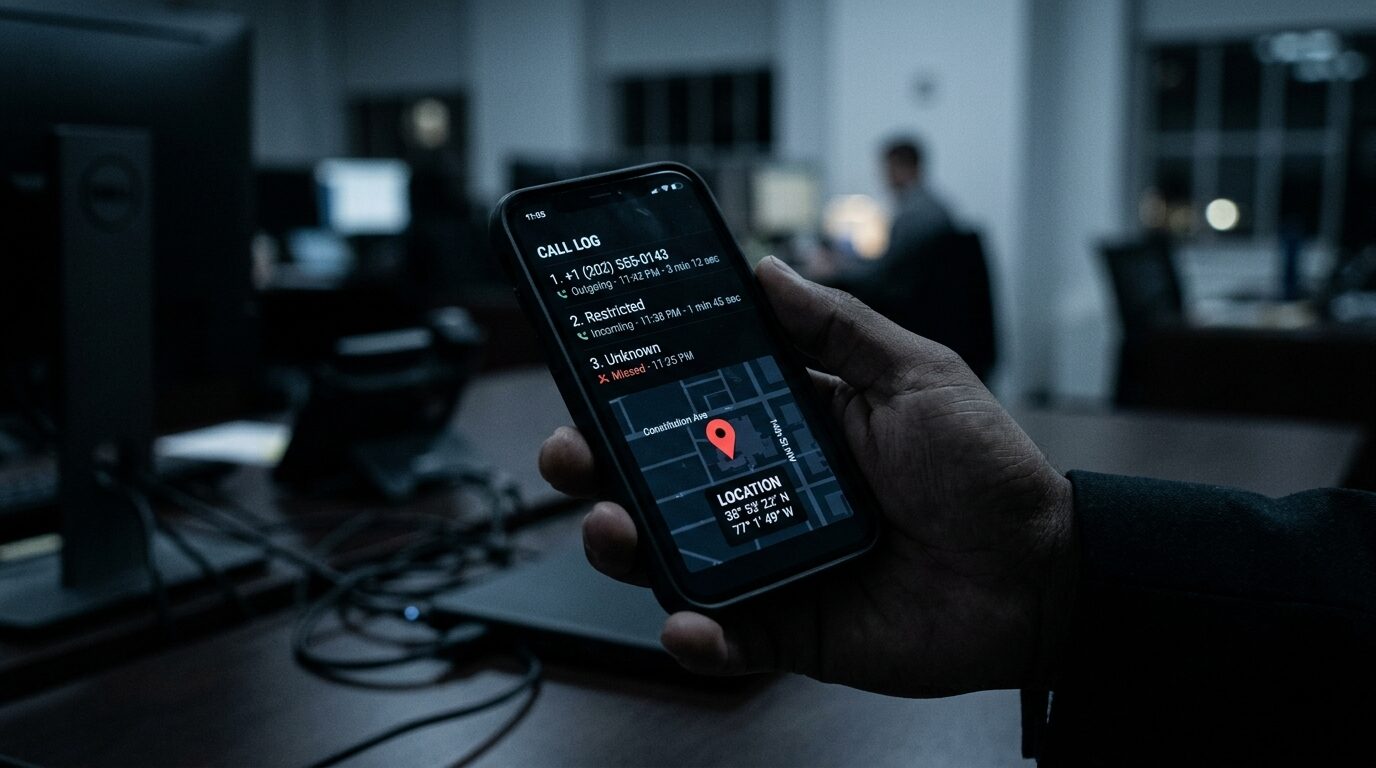
Wyobraź sobie, że każdego dnia ktoś zapisuje, gdzie byłeś, z kim rozmawiałeś, jak długo i o której godzinie — a potem trzyma te notatki przez cały rok, na wypadek gdyby kiedyś ktoś chciał je przejrzeć. Nie musisz być podejrzany o cokolwiek. Wystarczy, że masz telefon. To nie jest scenariusz z powieści szpiegowskiej — to opis obowiązującego w Polsce prawa. Retencja danych telekomunikacyjnych oznacza, że operatorzy komórkowi mają obowiązek gromadzić i przechowywać przez 12 miesięcy dane o połączeniach, lokalizacji i ruchu internetowym każdego użytkownika w kraju — niezależnie od tego, czy ktokolwiek ma wobec niego jakiekolwiek podejrzenia. 12 marca 2026 roku Prezes Urzędu Ochrony Danych Osobowych Mirosław Wróblewski oficjalnie stwierdził, że ten model może być sprzeczny z Konstytucją RP i prawem Unii Europejskiej. Sprawa trafiła już do Trybunału Sprawiedliwości UE. Poniżej siedem dowodów na to, że infrastruktura zbudowana rzekomo do walki z poważną przestępczością od dawna służy czemuś zupełnie innemu.
Spis treści
Retencja danych telekomunikacyjnych w liczbach
| Fakt | Liczba / źródło |
|---|---|
| Okres obowiązkowej retencji danych | 12 miesięcy, wszyscy użytkownicy, bez wyjątku |
| Liczba zapytań służb o dane telekomunikacyjne rocznie | ok. 1,8–1,85 mln (sprawozdania Ministra Sprawiedliwości dla Sejmu i Senatu) |
| Liczba służb uprawnionych do dostępu | Policja + 9 służb specjalnych |
| Kontrole sądowe uznane za nieprawidłowe (2023) | 0 na 254 przeprowadzonych kontroli |
| Data stanowiska Prezesa UODO ws. niezgodności retencji z prawem UE i Konstytucją | 12 marca 2026 |
| Sprawa przed TSUE | C-741/25 Ranerski (pytanie prejudycjalne Sądu Okręgowego w Gdańsku) |
| Wyrok ETPC ws. braku realnej kontroli nad służbami | 28 maja 2024 r., Pietrzak i Bychawska-Siniarska przeciwko Polsce |
Co dokładnie zbierają o Tobie polscy operatorzy?
Operatorzy telekomunikacyjni gromadzą znacznie więcej niż tylko listę Twoich połączeń. Zgodnie z art. 47 ustawy Prawo komunikacji elektronicznej (PKE), która w lipcu 2024 roku zastąpiła dotychczasowe Prawo telekomunikacyjne, przedsiębiorcy telekomunikacyjni mają obowiązek zatrzymywać i przechowywać przez 12 miesięcy dane o ruchu i lokalizacji swoich abonentów, a następnie udostępniać je uprawnionym podmiotom — w tym policji i służbom specjalnym.
W praktyce oznacza to numery telefonów rozmówców, identyfikatory kart SIM i urządzeń, adresy IP, dokładne daty i godziny połączeń, czas ich trwania oraz dane o stacjach bazowych, z którymi łączył się Twój telefon — co w połączeniu daje precyzyjną mapę Twoich przemieszczeń. Prezes UODO wprost wskazał, że są to dane osobowe, ponieważ w połączeniu z innymi informacjami pozwalają zidentyfikować konkretną osobę. Wcześniejsza wersja tego obowiązku, funkcjonująca w art. 180a Prawa telekomunikacyjnego, była niemal identyczna — zmieniła się nazwa ustawy, nie zmienił się mechanizm.
Fundacja Panoptykon, opiniując jeszcze projekt PKE, zwracała uwagę, że rząd nie ograniczył zakresu retencji, tylko go rozszerzył — obowiązkiem przechowywania danych objęto również dostawców komunikatorów internetowych i poczty elektronicznej, czyli usługi, z których dziś korzysta niemal każdy.
12 miesięcy dla każdego: jak działa polski model retencji
Model przyjęty w Polsce nie różnicuje obywateli. Nie ma znaczenia, czy jesteś podejrzany o przestępstwo, czy jesteś zwykłym abonentem sieci komórkowej — Twoje dane trafiają do bazy na takich samych zasadach jak dane osoby podejrzewanej o poważną zbrodnię. To właśnie ten element budzi, zdaniem Prezesa UODO, najpoważniejsze wątpliwości: retencja ma charakter generalny i prewencyjny, obejmujący całą populację użytkowników usług telekomunikacyjnych, bez żadnego kryterium podejrzenia czy zagrożenia.
Warto od razu rozróżnić dwa pojęcia, które łatwo pomylić: kontrola operacyjna to klasyczny podsłuch treści rozmów, wymagający zgody sądu, natomiast retencja to zbieranie samych metadanych o wszystkich bez wyjątku. Dane telekomunikacyjne wszystkich Polaków trafiają dziś do baz operatorów na identycznych zasadach — a te dwa mechanizmy razem, retencja i kontrola operacyjna, składają się na to, co RPO i Prezes UODO coraz częściej nazywają wprost: inwigilacja obywateli.
Historia tego przepisu sięga unijnej dyrektywy retencyjnej z 2006 roku, uchwalonej jako reakcja na zamachy terrorystyczne w Madrycie i Londynie. Dyrektywa ta została jednak uznana przez Trybunał Sprawiedliwości UE za nieważną już w 2014 roku (sprawa Digital Rights Ireland), a w 2016 roku Trybunał w wyroku Tele2 Sverige jednoznacznie stwierdził, że ogólny i niezróżnicowany obowiązek zatrzymywania danych o połączeniach wszystkich abonentów narusza Kartę Praw Podstawowych UE. Polska mimo to zdążyła wcześniej wdrożyć przepisy retencyjne do krajowego porządku prawnego i — poza skróceniem okresu przechowywania z dwóch lat do jednego roku w 2012 roku — nigdy zasadniczo nie zrewidowała tego modelu.
Kto może sięgnąć po Twoje dane bez zgody sądu
Po dane telekomunikacyjne mogą sięgać Policja oraz dziewięć innych służb — w tym ABW, SWW, CBA, Straż Graniczna, Krajowa Administracja Skarbowa i Żandarmeria Wojskowa. W praktyce, jak zwraca uwagę Fundacja Panoptykon, funkcjonariusz może — bez ruszania się od biurka, bez konieczności uzasadniania wniosku i bez czekania na zgodę sądu czy prokuratora — sprawdzić historię połączeń i lokalizacji dowolnego numeru telefonu. To fundamentalna różnica względem klasycznej kontroli operacyjnej (podsłuchu), na którą zgodę musi wydać sąd. Dostęp do samych danych telekomunikacyjnych — a więc do tego, kto, kiedy, z kim i skąd się kontaktował — odbywa się na zasadach dużo luźniejszych.
Prezes UODO: to może być niezgodne z Konstytucją i prawem UE
12 marca 2026 roku Prezes Urzędu Ochrony Danych Osobowych Mirosław Wróblewski wydał komunikat, który wprost zakwestionował obecny model retencji. Stanowisko zostało przedstawione w sprawie o sygnaturze I C 1281/25, prowadzonej przed Sądem Okręgowym w Gdańsku, i miało pomóc sądowi w wykładni przepisów o ochronie danych osobowych w kontekście obowiązku przechowywania danych telekomunikacyjnych.
Prezes UODO, powołując się na orzecznictwo Trybunału Sprawiedliwości UE, wskazał, że ogólna i niezróżnicowana retencja danych jest sprzeczna z prawem Unii — dopuszczalna jest jedynie w zakresie ściśle niezbędnym i proporcjonalnym, na przykład w celu zwalczania poważnej przestępczości lub ochrony bezpieczeństwa państwa. Wróblewski wskazał również na naruszenie trzech konstytucyjnych praw: prawa do prywatności (art. 47 Konstytucji), wolności i tajemnicy komunikowania się (art. 49 Konstytucji) oraz autonomii informacyjnej jednostki (art. 51 Konstytucji). Podkreślił też konieczność zapewnienia mechanizmów kontroli dostępu służb do danych telekomunikacyjnych oraz obowiązek niezwłocznego niszczenia informacji nieistotnych dla prowadzonych postępowań — obowiązek, który w praktyce, jak pokazują dalsze fakty w tym artykule, pozostaje fikcją.
To nie jest odosobniony głos. Prezes UODO przywołał również wyrok Europejskiego Trybunału Praw Człowieka z 28 maja 2024 roku w sprawie Pietrzak i Bychawska-Siniarska przeciwko Polsce, w którym Trybunał w Strasburgu jednogłośnie stwierdził trzy naruszenia art. 8 Europejskiej Konwencji Praw Człowieka — dotyczące systemu kontroli operacyjnej, zatrzymywania danych komunikacyjnych oraz tajnej inwigilacji na mocy ustawy antyterrorystycznej. Ponad dwa lata po tym wyroku polskie prawo w tym zakresie wciąż nie zostało zmienione.
Sprawa C-741/25 Ranerski: pytanie, które trafiło do Luksemburga
Bezpośrednim impulsem do marcowego stanowiska Prezesa UODO było pytanie prejudycjalne skierowane przez Sąd Okręgowy w Gdańsku do Trybunału Sprawiedliwości UE — sprawa o sygnaturze C-741/25 Ranerski, opublikowana w Dzienniku Urzędowym UE 23 lutego 2026 roku. Sąd pyta, czy art. 15 ust. 1 dyrektywy 2002/58/WE (tzw. dyrektywy e-Privacy), w związku z art. 7, 8, 11 i 52 ust. 1 Karty Praw Podstawowych UE, pozwala na utrzymanie modelu, w którym polskie prawo nakłada obowiązek ogólnej i niezróżnicowanej retencji danych o ruchu i lokalizacji wszystkich użytkowników usług telekomunikacyjnych.
To pytanie nie wzięło się znikąd. Od 2025 roku prawnicy Fundacji Panoptykon — Wojciech Klicki, Katarzyna Szymielewicz i Dominika Chachuła, wspierani przez adwokata Artura Kulę — składali do czterech największych polskich telekomów (Plus, Play, Orange, T-Mobile) formalne wnioski o usunięcie danych zgromadzonych na ich temat w ciągu ostatnich 12 miesięcy, powołując się na art. 17 ust. 1 lit. d RODO, który daje prawo żądania usunięcia danych przetwarzanych niezgodnie z prawem. Jak przewidywali sami wnioskodawcy, telekomy odmówiły, powołując się na ustawowy obowiązek przechowywania danych — a sprawa trafiła najpierw do Prezesa UODO, potem do sądu administracyjnego, aż w końcu do pytania prejudycjalnego przed TSUE. Konsekwencje przyszłego wyroku Trybunału mogą mieć znaczenie nie tylko prawne, ale ustrojowe — wyznaczą granicę, do jakiego stopnia państwo może ingerować w komunikacyjną prywatność swoich obywateli.
1,8 miliona zapytań rocznie: kontrola sądowa, która jest fikcją
Skala, w jakiej polskie służby korzystają z dostępu do danych telekomunikacyjnych, jest trudna do ogarnięcia wyobraźnią przeciętnego obywatela. Ze sprawozdań, które Minister Sprawiedliwości składa co roku do Sejmu i Senatu, wynika, że Policja i dziewięć służb sięga po billingi oraz dane o lokalizacji około 1,8 miliona razy rocznie. To nie jest liczba spraw karnych — to liczba pojedynczych zapytań, a i tak nie obejmuje ona danych abonenckich, których raportowania służby nie mają obowiązku wykazywać osobno.
W teorii nad tym procederem czuwają sądy — co sześć miesięcy służby mają obowiązek składać do sądów okręgowych sprawozdania o uzyskiwaniu danych telekomunikacyjnych. W praktyce, jak wskazuje Fundacja Panoptykon, jest to fikcja kontroli. W 2023 roku sądy okręgowe i wojskowe sądy okręgowe przeprowadziły łącznie 254 kontrole tego typu — wszystkie zakończyły się wynikiem pozytywnym, bez jednego stwierdzonego uchybienia. Panoptykon, sprawdzając wcześniej praktykę sądów, ustalił, że w niektórych z nich do uznania braku nieprawidłowości wystarczała sama tabela zbiorcza ze statystykami — bez wglądu w choćby jedną konkretną sprawę.
“Działania polskich służb pozostają poza demokratyczną kontrolą. Służby sięgają po informacje od telekomów prawie 2 miliony razy rocznie, bez żadnej kontroli i w różnych celach, np. analitycznych” — Wojciech Klicki, Fundacja Panoptykon
Zero nieprawidłowości na 254 kontrole nie oznacza, że służby nigdy nie przekroczyły swoich uprawnień. Oznacza raczej, że mechanizm kontrolny nie jest w stanie tego wykryć — co przy afery Pegasusa i inwigilacji opozycji trudno nazwać przypadkiem. Więcej o tym, jak wygląda nadzór sądowy nad kontrolą operacyjną w Polsce po ujawnieniu afery Pegasusa, piszemy w tekście Iluzoryczny nadzór nad inwigilacją — to osobny, choć powiązany mechanizm: tam chodzi o zgody sądów na podsłuchy, tutaj o sam obowiązek gromadzenia danych o wszystkich obywatelach.
Adwokat, dziennikarz, aktywista: kto najbardziej traci na masowej retencji
Zwolennicy obecnego modelu retencji danych telekomunikacyjnych argumentują, że dotyczy on wyłącznie metadanych, a nie treści rozmów — więc nie ma się czym martwić. To argument, który ignoruje, jak wiele można wyczytać z samej sieci połączeń, lokalizacji i częstotliwości kontaktów, bez znajomości ani jednego wypowiedzianego słowa.
Adwokat Artur Kula, jeden z sygnatariuszy wniosków do telekomów, zwraca uwagę, że tajemnica adwokacka obejmuje nie tylko treść rozmowy z klientem, ale też sam fakt jej odbycia, jej długość i miejsce, w którym się odbyła. Dla dziennikarza śledczego billing telefonu może ujawnić tożsamość informatora równie skutecznie jak podsłuch nagranej rozmowy. Dla aktywisty czy obrońcy praw człowieka mapa jego przemieszczeń i kontaktów, zebrana z danych o stacjach BTS, pozwala odtworzyć sieć znajomości i miejsc spotkań bez potrzeby fizycznej inwigilacji.
W czasie prac nad przepisami o retencji przedstawiciele policji i służb argumentowali, że dalsze skracanie okresu przechowywania danych uniemożliwi ściganie przestępstw. Od tamtej pory możliwości analityczne wyciągania informacji z surowych danych telekomunikacyjnych gwałtownie wzrosły — dziś zaawansowane narzędzia pozwalają automatycznie budować sieci kontaktów, trasy przemieszczania się i profile zachowań na podstawie samych metadanych. Prawo formalnie się nie zmieniło, ale realna zdolność państwa do ingerencji w prywatność jednostki wzrosła nieproporcjonalnie do jakiejkolwiek debaty publicznej na ten temat.
RPO kontra rząd: dwa lata próśb bez odpowiedzi
Rzecznik Praw Obywatelskich od miesięcy prowadzi korespondencję z Ministerstwem Spraw Wewnętrznych i Administracji, Ministerstwem Cyfryzacji, Ministerstwem Sprawiedliwości oraz koordynatorem służb specjalnych w sprawie retencji danych telekomunikacyjnych. 7 kwietnia 2026 roku RPO skierował do wszystkich czterech adresatów pismo wraz z obszernym raportem, w którym wskazał, że konieczna jest zmiana systemowa i odejście od uogólnionej, niezróżnicowanej retencji danych o ruchu i lokalizacji.
Odpowiedzi napływały powoli i były rozczarowujące. Ministerstwo Cyfryzacji odpisało 4 maja 2026 roku, że kwestie zmian w przepisach powinny wynikać z koncepcji zmian po stronie służb, a nie odwrotnie. MSWiA w swojej odpowiedzi z 29 maja 2026 roku obszernie broniło status quo. Dopiero koordynator ds. służb specjalnych odpowiedział 7 lipca 2026 roku, informując, że po zakończeniu prac nad wzmocnieniem nadzoru sądowego nad kontrolą operacyjną resort podejmie prace koncepcyjne nad kierunkami zmian w zakresie pozyskiwania danych telekomunikacyjnych. Innymi słowy: obietnica dalszych rozważań, bez konkretnego terminu i bez konkretnego kształtu reformy.
Ten wzorzec — seria pism, raportów i deklaracji rozciągnięta na lata, przy zerowej realnej zmianie przepisów — jest znajomy z innych obszarów polskiego systemu nadzoru nad służbami. Dwa lata po wyroku ETPC ws. kontroli operacyjnej wciąż nie ma ustawy wykonującej ten wyrok. Trudno oprzeć się wrażeniu, że dla kolejnych rządów, niezależnie od barw politycznych, szeroki dostęp do danych telekomunikacyjnych obywateli jest narzędziem zbyt wygodnym, by dobrowolnie z niego zrezygnować.
Gdzie leży prawdziwy problem
Spór o retencję danych telekomunikacyjnych bywa przedstawiany jako techniczna dyskusja prawnicza o zgodności jednego artykułu ustawy z jedną dyrektywą UE. To fałszywy obraz. W tle stoi znacznie bardziej fundamentalne pytanie: czy państwo ma prawo traktować każdego obywatela jak potencjalnego podejrzanego, zbierając o nim dane z wyprzedzeniem, na wszelki wypadek, zanim jakiekolwiek podejrzenie w ogóle się pojawi.
Architektura nadzoru zbudowana rzekomo do walki z terroryzmem i poważną przestępczością — spadek po unijnej dyrektywie z 2006 roku, wprowadzonej po zamachach w Madrycie i Londynie — dawno przestała służyć wyłącznie temu celowi. 1,8 miliona zapytań rocznie to nie są ściśle wyselekcjonowane sprawy o terroryzm. To rutynowe narzędzie pracy operacyjnej, dostępne bez zgody sądu, bez uzasadnienia wniosku i bez skutecznej kontroli następczej. Problemem nie jest to, że służby czasem sięgają po dane telekomunikacyjne w uzasadnionych sprawach. Problemem jest to, że obecny model zakłada masowe, prewencyjne gromadzenie danych o absolutnie każdym, niezależnie od jakiegokolwiek podejrzenia — a mechanizm kontroli, który miał to równoważyć, w praktyce nigdy nie znajduje żadnych nieprawidłowości.
Najczęściej zadawane pytania (FAQ)
Czym jest retencja danych telekomunikacyjnych? Retencja danych telekomunikacyjnych to obowiązek nałożony na operatorów telefonii komórkowej i dostawców usług internetowych, polegający na gromadzeniu i przechowywaniu przez określony czas danych o połączeniach, lokalizacji i ruchu internetowym użytkowników, a następnie udostępnianiu ich uprawnionym służbom państwowym na żądanie.
Jak długo w Polsce przechowywane są dane telekomunikacyjne? Zgodnie z art. 47 Prawa komunikacji elektronicznej operatorzy mają obowiązek przechowywać dane o ruchu i lokalizacji użytkowników przez 12 miesięcy od momentu ich wygenerowania, niezależnie od tego, czy dana osoba jest w jakikolwiek sposób podejrzana o przestępstwo.
Które służby mają dostęp do danych telekomunikacyjnych w Polsce? Dostęp do danych telekomunikacyjnych ma Policja oraz dziewięć innych uprawnionych podmiotów, w tym Agencja Bezpieczeństwa Wewnętrznego, Służba Wywiadu Wojskowego, Centralne Biuro Antykorupcyjne, Straż Graniczna, Krajowa Administracja Skarbowa i Żandarmeria Wojskowa.
Czy sięganie po dane telekomunikacyjne wymaga zgody sądu? Nie, w przeciwieństwie do klasycznej kontroli operacyjnej (podsłuchu), dostęp do samych danych o połączeniach i lokalizacji nie wymaga uprzedniej zgody sądu ani prokuratora — kontrola sądowa odbywa się dopiero następczo, raz na pół roku, w formie zbiorczych sprawozdań.
Co to jest sprawa C-741/25 Ranerski? To sprawa zawisła przed Trybunałem Sprawiedliwości Unii Europejskiej, w której Sąd Okręgowy w Gdańsku zadał pytanie prejudycjalne o zgodność polskiego modelu ogólnej i niezróżnicowanej retencji danych telekomunikacyjnych z dyrektywą 2002/58/WE i Kartą Praw Podstawowych UE.
Co stwierdził Prezes UODO w marcu 2026 roku? Prezes Urzędu Ochrony Danych Osobowych Mirosław Wróblewski ocenił, że polski model retencji danych telekomunikacyjnych może naruszać zarówno prawo Unii Europejskiej, jak i trzy prawa konstytucyjne: prawo do prywatności, wolność i tajemnicę komunikowania się oraz autonomię informacyjną jednostki.
Ile razy rocznie polskie służby sięgają po dane telekomunikacyjne obywateli? Ze sprawozdań składanych przez Ministra Sprawiedliwości do Sejmu i Senatu wynika, że Policja i inne uprawnione służby sięgają po billingi oraz dane o lokalizacji około 1,8 miliona razy w skali roku.
Czy można żądać usunięcia swoich danych telekomunikacyjnych od operatora? Można złożyć wniosek powołujący się na art. 17 ust. 1 lit. d RODO, jednak w praktyce operatorzy odmawiają, powołując się na ustawowy obowiązek retencji — dokładnie taka odmowa stała się w Polsce punktem wyjścia do skierowania sprawy przed Trybunał Sprawiedliwości UE.
Warto pamiętać, że retencja danych telekomunikacyjnych to tylko jeden z elementów szerszej architektury nadzoru — o innych jej filarach pisaliśmy w tekstach o inwigilacji finansowej AMLA oraz o cyfrowej tożsamości i systemie eIDAS. Dla osób, które chcą ograniczyć swój cyfrowy ślad, opisywaliśmy też alternatywne, zdecentralizowane sieci w tekście o sieci I2P.
Tekst przygotowany z pomocą AI, zweryfikowany redakcyjnie przez Wydawnictwo Wolne Pióro. Odpowiedzialność redakcyjna: Telegram / E-Mail.
[…] roku uznał za potencjalnie niezgodną z Konstytucją — pisaliśmy o tym szerzej w tekście o retencji danych telekomunikacyjnych. Po drugie, mamy trwający od lat spór o realną kontrolę sądową nad klasyczną kontrolą […]
[…] każdym Polaku, a służby sięgają po nie ponad 1,8 miliona razy rocznie — pisaliśmy o tym w analizie retencji danych telekomunikacyjnych. Nadzór sądowy nad tym procesem jest w praktyce iluzoryczny — sądy zatwierdzają 99,5 proc. […]